Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Verschollen im Jenseits
Top-Angebote
Produkte zum Begriff Verschollen im Jenseits:
-
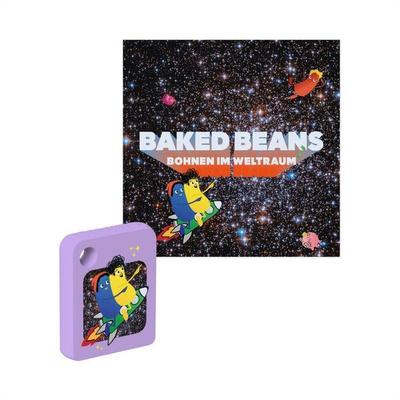
Bohnen im Weltraum,1 Galakto TokenEntdecken Sie Das Spannende Spiel 'bohnen Im Weltraum'. Tauchen Sie Ein In Ein Intergalaktisches Abenteuer Voller Strategie Und Spaß. Ideal Für Spielerinnen Und Spieler, Die Herausforderungen Lieben Und Taktisches Geschick Beweisen Möchten. Perfekt...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Holbein, Ulrich: Jenseits im NahbereichJenseits im Nahbereich , Hier darf gebadet werden in einem Schlaraffenland aus Lesefrüchten. Ein passionierter Leser, ja: ein Bücherwurm, nein: ein Literaturverschlinger zerpflückt und empfiehlt allerlei Druckwerke in Buchgestalt. Leserinnen gehen und schweben durch fast sämtliche Gattungen, vom Kinderbuch über Geschenkbücher und Lyrikbände bis zu ausgeflippten Jahrhundertromanen und Sachbüchern über Giganten der Gelehrsamkeit. Aufgeblättert und durchgenudelt werden Monographien, Personenlexika, Autobiographien, Erinnerungsbücher. Namhafte Geister ziehen vorbei: Pu Sing Ling, Thomas von Aquino, Theodor Lessing, Gustave Flaubert, Sir Galahad, Hugo von Hofmannsthal, Alfred Döblin, Albert Vigoleis Thelen, Annemarie Schimmel, Rainer Maria Rilke. Doppelporträts kreisen nicht nur um Marcel Proust und Ernest Hemingway, sondern auch mal um Orgasmus und Humor, oder um Gesäß und Gesicht. Wilhelm Hauffs Märchen bleiben so wenig ausgeklammert wie Lexika über Jugendjargon und Szenesprache. Neben dem ersten und einzigen atheistischen Bilderbuch steht ein ornithologisches Speziallexikon, oder ein Kunstbildband über strange food. Uferlose Themenspannweite reicht von arabischen Sprichwörtern zu matriarchalischer Mythologie. Es geht um Indien, China, Trickbetrüger, Bulldozer, Baumseele, Serienkiller, Sonette, Siebenschläfer, Öko-Realismus, Animismus, Graphologie, Künstlerinnengärten, Monte Verità. Es geht sogar um unbekannte Schubladenwerke unbekannter Geisteshelden. Es geht um nie rezensierte Genres wie die Bedienungsanleitungen in Benutzerhandbüchern, um Reklamebroschüren für Hundeartikel, um Aufschriften auf Sprühdosen gegen Insekten. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Autoren: Holbein, Ulrich, Seitenzahl/Blattzahl: 404, Keyword: Alfred Döblin; China; Erinnerungsbücher; Ernest Hemingway; Gustave Flaubert; Hugo von Hofmannsthal; Lesefrüchten; Marcel Proust; Monte Verità; Personenlexika; Pu Sing Ling; Rainer Maria Rilke; Sir Galahad; Theodor Lessing; Thomas von Aquino, Fachkategorie: Klassische Belletristik~Märchen und Volksmärchen / Märchennacherzählungen~Myths and Legends / Mythic fiction~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Raumwahrnehmung~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Fiktion: Inspiriert oder adaptiert von anderen Medien, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 140, Höhe: 30, Gewicht: 604, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was geschieht im Jenseits?
Die Vorstellung vom Jenseits variiert je nach religiöser oder spiritueller Überzeugung. Einige glauben, dass die Seele nach dem Tod in eine andere Dimension oder in den Himmel oder die Hölle übergeht. Andere glauben an Reinkarnation, bei der die Seele in einem neuen Körper wiedergeboren wird. Es gibt keine wissenschaftlichen Beweise für das Jenseits, daher bleibt es letztendlich eine Frage des Glaubens. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Verschollen im Jenseits:
-
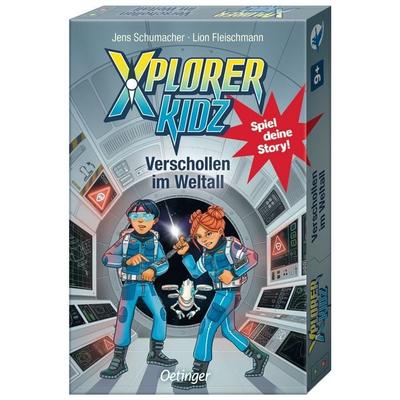
Xplorer Kidz. Verschollen im WeltallFür Die Xplorer Kidz Geht Es In Diesem Neuen Abenteuer In Unendliche Weiten! Flieg Mit Nexa, Kim Und Ihrem Roboter Ins Weltall Und Finde Heraus, Was Auf Der Raumstation Stardock Geschehen Ist. Mach Diese Geschichte Zu Deiner Eigenen, Löse Die Rätsel...13,00 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Bohnen im Weltraum,1 Galakto TokenEntdecken Sie Das Spannende Spiel 'bohnen Im Weltraum'. Tauchen Sie Ein In Ein Intergalaktisches Abenteuer Voller Strategie Und Spaß. Ideal Für Spielerinnen Und Spieler, Die Herausforderungen Lieben Und Taktisches Geschick Beweisen Möchten. Perfekt...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Holbein, Ulrich: Jenseits im NahbereichJenseits im Nahbereich , Hier darf gebadet werden in einem Schlaraffenland aus Lesefrüchten. Ein passionierter Leser, ja: ein Bücherwurm, nein: ein Literaturverschlinger zerpflückt und empfiehlt allerlei Druckwerke in Buchgestalt. Leserinnen gehen und schweben durch fast sämtliche Gattungen, vom Kinderbuch über Geschenkbücher und Lyrikbände bis zu ausgeflippten Jahrhundertromanen und Sachbüchern über Giganten der Gelehrsamkeit. Aufgeblättert und durchgenudelt werden Monographien, Personenlexika, Autobiographien, Erinnerungsbücher. Namhafte Geister ziehen vorbei: Pu Sing Ling, Thomas von Aquino, Theodor Lessing, Gustave Flaubert, Sir Galahad, Hugo von Hofmannsthal, Alfred Döblin, Albert Vigoleis Thelen, Annemarie Schimmel, Rainer Maria Rilke. Doppelporträts kreisen nicht nur um Marcel Proust und Ernest Hemingway, sondern auch mal um Orgasmus und Humor, oder um Gesäß und Gesicht. Wilhelm Hauffs Märchen bleiben so wenig ausgeklammert wie Lexika über Jugendjargon und Szenesprache. Neben dem ersten und einzigen atheistischen Bilderbuch steht ein ornithologisches Speziallexikon, oder ein Kunstbildband über strange food. Uferlose Themenspannweite reicht von arabischen Sprichwörtern zu matriarchalischer Mythologie. Es geht um Indien, China, Trickbetrüger, Bulldozer, Baumseele, Serienkiller, Sonette, Siebenschläfer, Öko-Realismus, Animismus, Graphologie, Künstlerinnengärten, Monte Verità. Es geht sogar um unbekannte Schubladenwerke unbekannter Geisteshelden. Es geht um nie rezensierte Genres wie die Bedienungsanleitungen in Benutzerhandbüchern, um Reklamebroschüren für Hundeartikel, um Aufschriften auf Sprühdosen gegen Insekten. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202410, Autoren: Holbein, Ulrich, Seitenzahl/Blattzahl: 404, Keyword: Alfred Döblin; China; Erinnerungsbücher; Ernest Hemingway; Gustave Flaubert; Hugo von Hofmannsthal; Lesefrüchten; Marcel Proust; Monte Verità; Personenlexika; Pu Sing Ling; Rainer Maria Rilke; Sir Galahad; Theodor Lessing; Thomas von Aquino, Fachkategorie: Klassische Belletristik~Märchen und Volksmärchen / Märchennacherzählungen~Myths and Legends / Mythic fiction~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Raumwahrnehmung~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Fiktion: Inspiriert oder adaptiert von anderen Medien, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 140, Höhe: 30, Gewicht: 604, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Verschollen im Jenseits
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was geschieht im Jenseits?
Die Vorstellung vom Jenseits variiert je nach religiöser oder spiritueller Überzeugung. Einige glauben, dass die Seele nach dem Tod in eine andere Dimension oder in den Himmel oder die Hölle übergeht. Andere glauben an Reinkarnation, bei der die Seele in einem neuen Körper wiedergeboren wird. Es gibt keine wissenschaftlichen Beweise für das Jenseits, daher bleibt es letztendlich eine Frage des Glaubens. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.